

接入第一个站点
部署并登录面板后,按这个顺序接入第一个网站。字段细节见 站点配置、证书管理。本机已有宝塔 / 1Panel 站点时,可直接 从其他面板导入。
推荐顺序
- (要 HTTPS)可先上传证书,或从宝塔 / 1Panel 导入;也可以先用 HTTP 把站点接上、DNS 指到本机后,再在证书管理里 申请免费证书
- 新增站点,填好回源;同机面板也可直接「从其他面板导入」
- 有 CDN 时,选对「客户端 IP 获取方式」
- 把域名 DNS 指到本机
从宝塔 / 1Panel 导入
本机已有面板站点时,不必一条条手填。完整步骤、同机回源和测连排错见 从其他面板导入。
一句话:系统设置里确认「本机宝塔 / 本机 1Panel」账号并测连 → 站点管理 右上角 新增站点 → 抽屉里选 从宝塔导入 或 从 1Panel 导入 → 勾选后导入。这是一次性导入,不是两边持续同步。
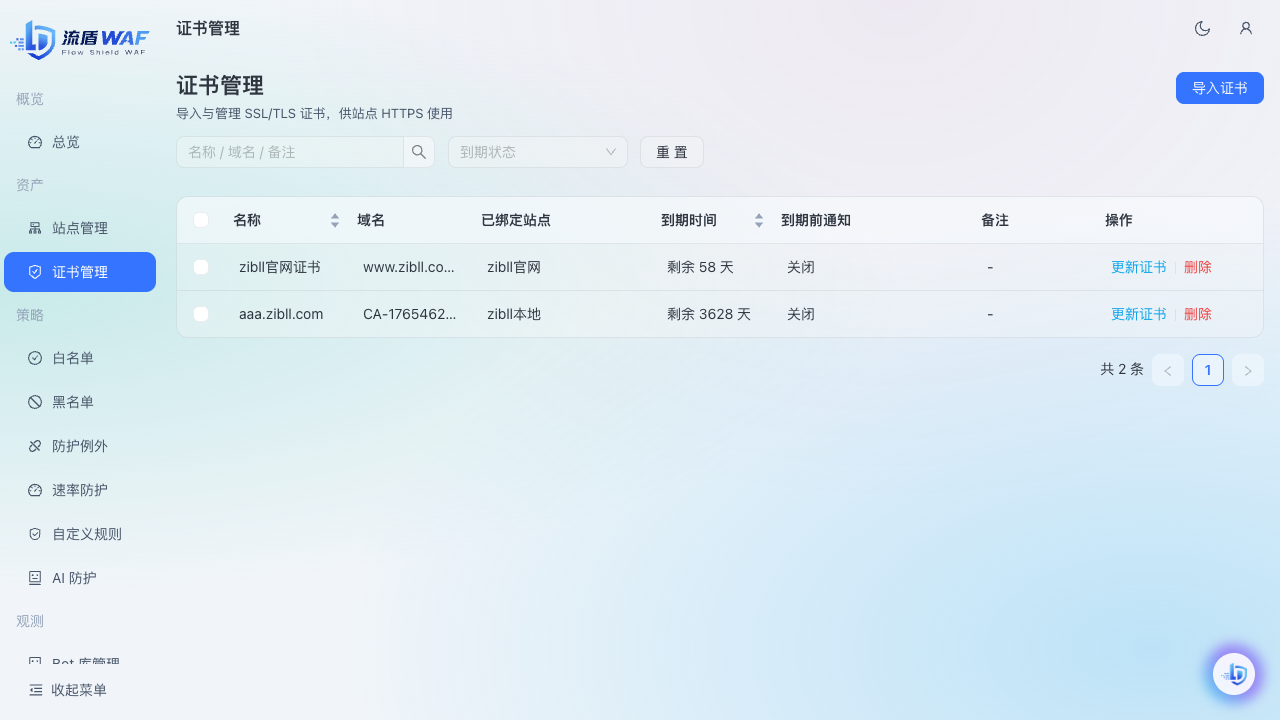
1. 准备证书(HTTPS)
任选一种:
- 打开 证书管理,上传或粘贴证书和私钥
- 本机已有宝塔 / 1Panel 证书时,按 从其他面板导入 导入
- 站点已保存、域名已解析到本机且 80 端口可达时,在证书管理切到 申请免费证书(Let's Encrypt / ZeroSSL),详见 证书管理
可选:打开到期提醒(需先配好邮件);免费证书建议同时打开到期前自动续期。网站还在宝塔 / 1Panel 上时,可再打开续期后同步,见 续期后同步到宝塔 / 1Panel。稍后在站点里选这张证书。
2. 新增站点
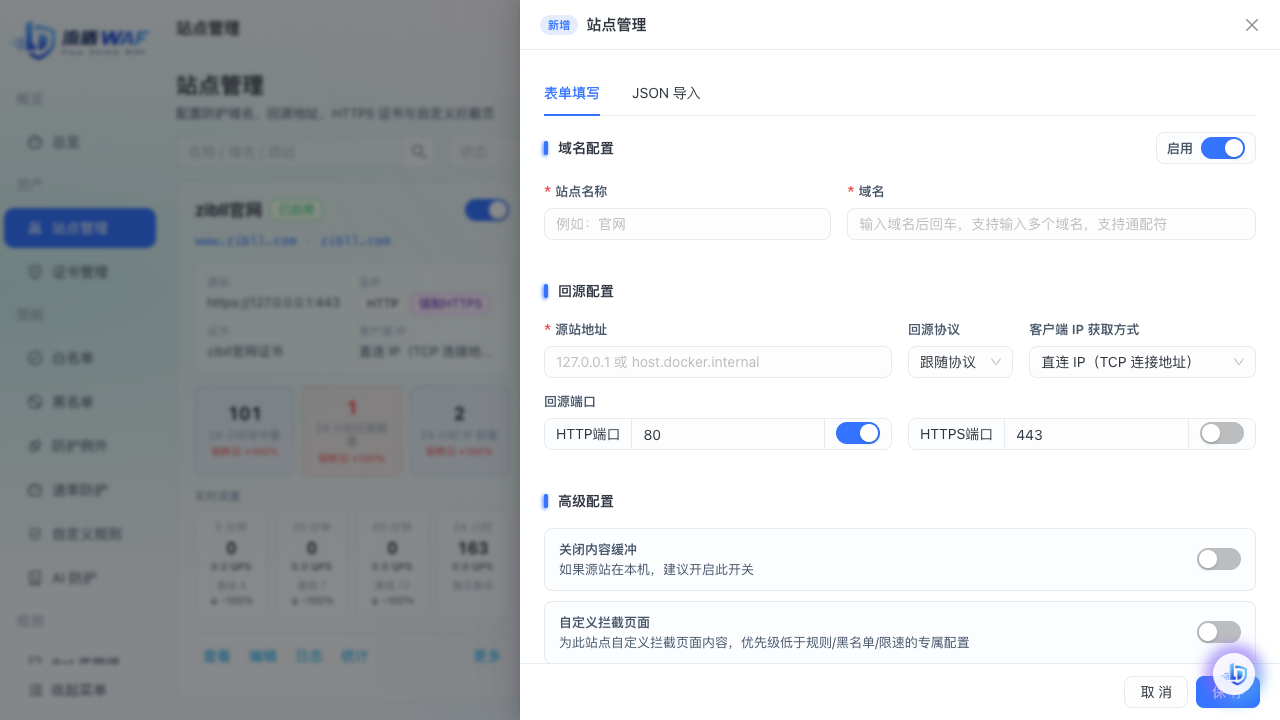
打开 站点管理 → 新增站点,主要填这些:
| 填什么 | 怎么填 |
|---|---|
| 域名 | 你的域名,也可 *.example.com |
| 回源地址 | 源站机器地址,如 172.17.0.1 或 host.docker.internal |
| 回源端口 | 源站实际端口(宝塔高位端口常见如 8080) |
| 监听 HTTP / HTTPS | 至少开一个;HTTPS 必须选证书 |
| 访问端口不是 80 / 443 | 先在 .env 写 EXTRA_LISTEN_PORTS,再打开「修改访问监控端口」。完整示例见 站点配置 |
| 客户端 IP 获取方式 | 无 CDN 用直连;有 CDN 选对应头 |
3. 回源到本机时注意
| 环境 | 常见写法 |
|---|---|
| Linux Docker | 172.17.0.1 或宿主机 IP |
| macOS Docker Desktop | host.docker.internal |
| 宝塔共存 | 172.17.0.1 |
| 站点不在同一个服务器 | 填站点的源IP地址 |
HTTPS 和强制 HTTPS:
如果你的源站也启用了HTTPS,那么源站一定要关闭强制HTTPS。在流盾WAF 可以开启强制HTTPS
WARNING
源站连不上时,访客看到的是 502/503/504 一类错误,不是规则拦截页。先检查地址和端口。
4. 有 CDN 时:让系统认出真实 IP
| 选项 | 什么时候用 |
|---|---|
| 直连 IP | 没有 CDN |
| X-Forwarded-For(第一个) | 大多数 CDN 都是这个 |
| CF-Connecting-IP | Cloudflare |
| True-Client-IP | Akamai 等 |
| X-Real-IP / X-Client-IP | 一般反代 |
技巧
如果没有使用 CDN,就选 直连 IP。如果上游使用了 CDN,那么先选 X-Forwarded-For,然后再观察一下。大多数的 CDN 都是使用的 X-Forwarded-For,如果 X-Forwarded-For 获取不到正确的 IP,再选择其他的测试
5. 改 DNS
把域名的 A / AAAA 指到本机公网 IP(或把 CDN 回源指到本机)。生效后到 总览 或 防护日志 看有没有请求进来。
6. 接入完成检查
- 面板能登录
- 网站 HTTP/HTTPS 能打开
- 日志里能看到这个站的访问
- 走 CDN 时,日志里的 IP 是访客真实 IP,不是边缘节点